VPN: устройство, виды, протоколы и границы защиты
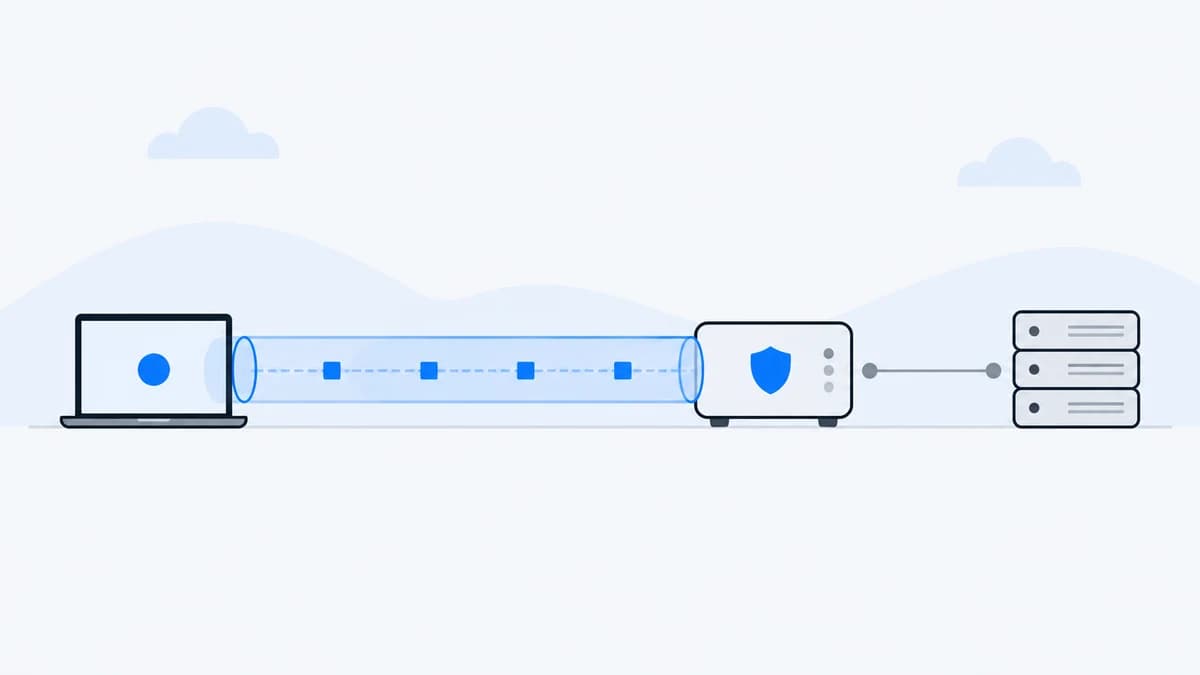
VPN соединяет устройства и сети поверх другой сети. Чтобы понять его работу, нужно разделить три задачи: куда отправить пакет, как защитить его содержимое и кому разрешить доступ.
Что именно называют VPN
VPN — Virtual Private Network, виртуальная частная сеть. «Виртуальная» означает, что логическое соединение построено поверх существующей инфраструктуры. «Частная» — что участники или их трафик отделены от остальных пользователей.
VPN в широком смысле не обязательно шифрует данные. Например, операторская MPLS L3VPN — частная сеть третьего уровня поверх коммутации по меткам — разделяет IP-сети клиентов, но сама по себе не обеспечивает криптографическую конфиденциальность. Здесь мы разбираем защищённые туннели через интернет. Источник: RFC 4364, раздел 13.
Базовые термины: IP — протокол адресации и доставки пакетов; TCP — транспорт с упорядоченной надёжной доставкой потока байтов; UDP — транспорт отдельных сообщений без таких гарантий. DNS — система сопоставления доменных имён с записями, включая IP-адреса. Эти механизмы продолжают работать и внутри VPN.
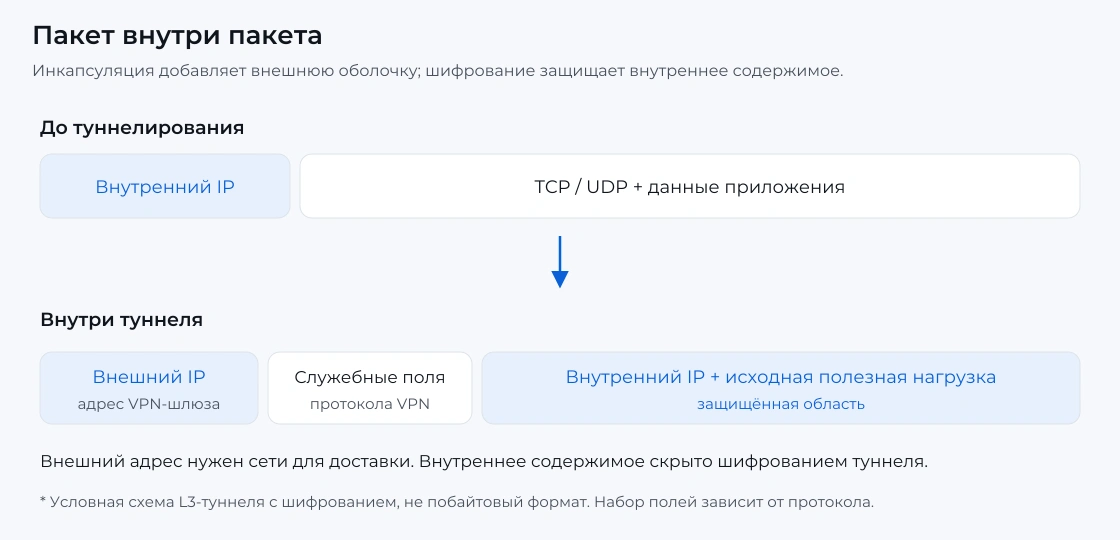
Туннель переносит пакет или кадр внутри полезной нагрузки другого протокола. Например, маршрутизируемый VPN помещает исходный IP-пакет внутрь внешнего IP-пакета. Конечные точки туннеля — устройства, которые создают и снимают эту оболочку. Это могут быть ноутбук и сервер, два маршрутизатора или два сервера. Название «VPN-сервер» описывает роль в конкретном соединении; не каждый VPN требует отдельного центрального сервера.
Как пакет проходит через туннель
- Приложение создаёт данные. Сетевая система формирует внутренний IP-пакет с адресом конечного получателя.
- Таблица маршрутизации направляет пакет в виртуальный сетевой интерфейс — программный аналог сетевого адаптера.
- VPN защищает пакет и выполняет инкапсуляцию: добавляет внешнюю оболочку. Во внешнем IP-пакете адрес назначения указывает на другой конец туннеля.
- Обычные интернет-маршрутизаторы доставляют внешний пакет. Им не требуется знать внутреннюю сеть.
- Получатель проверяет подлинность и целостность, расшифровывает содержимое и снимает оболочку. Затем передаёт внутренний пакет дальше.
Так устроен типичный маршрутизируемый туннель. Конкретные заголовки зависят от протокола. У IPsec существуют туннельный режим, защищающий вложенный IP-пакет, и транспортный режим, защищающий полезную нагрузку исходного IP-пакета. Источник: архитектура IPsec.
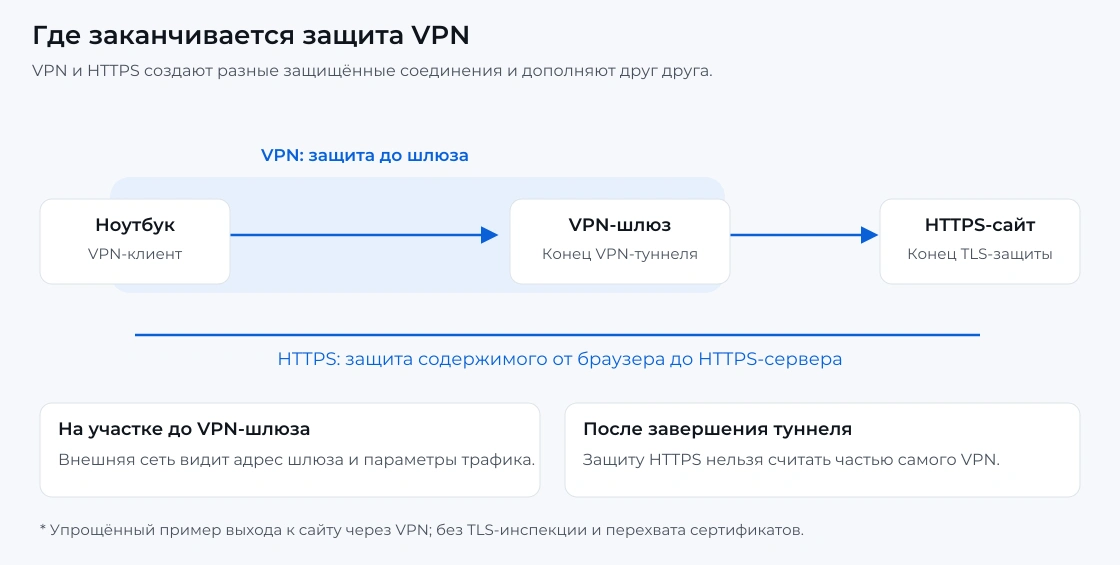
* Учебный пример: ноутбук обращается к внутреннему серверу компании. Интернет видит доставку пакета к VPN-шлюзу компании. После расшифрования шлюз передаёт запрос серверу. Для ответа серверу нужен обратный маршрут к VPN-клиенту; одного успешного подключения к шлюзу недостаточно.
Виды VPN: четыре независимых признака
«Корпоративный», «WireGuard» и «полный туннель» отвечают на разные вопросы. Один VPN может одновременно относиться ко всем этим категориям.
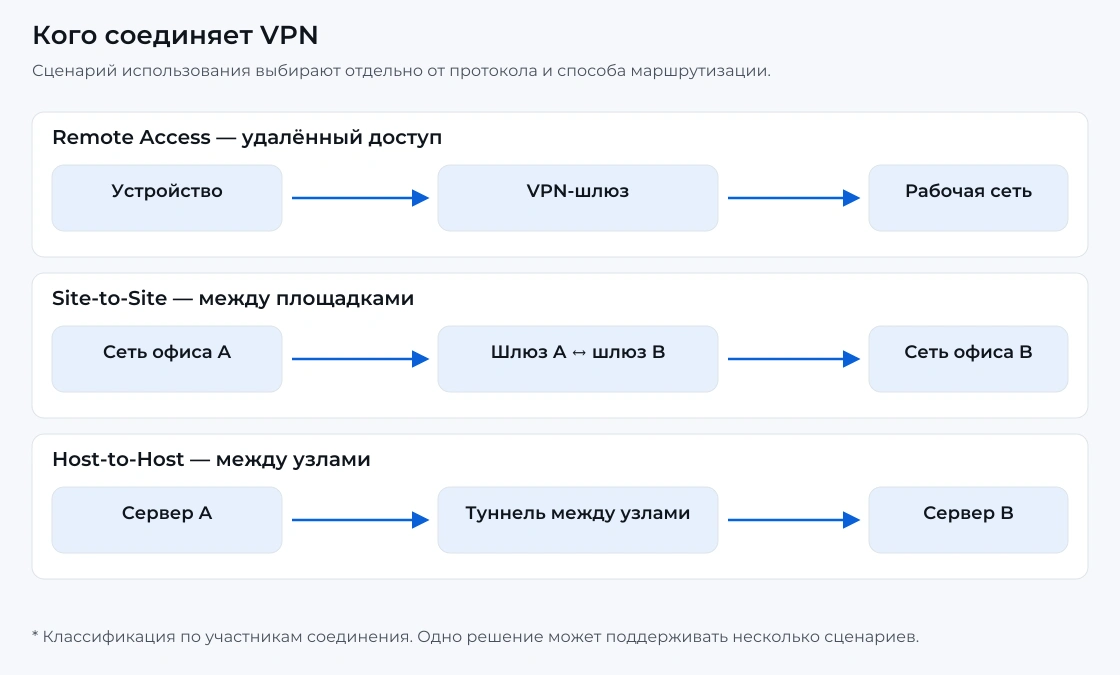
Кого соединяем
Классификация по участникам соединения
| Тип | Устройство связи | Пример* |
|---|---|---|
| Remote access — удалённый доступ | Устройство пользователя соединяется со шлюзом сети | Сотрудник открывает рабочие ресурсы из дома |
| Site-to-site — сеть с сетью | Шлюзы связывают отдельные локальные сети | Филиал обменивается данными с головным офисом |
| Host-to-host — узел с узлом | Туннель завершается на самих устройствах | Два сервера защищают обмен между собой |
Эти варианты соединения предусмотрены, например, в архитектуре IPsec.
Какой трафик направляем
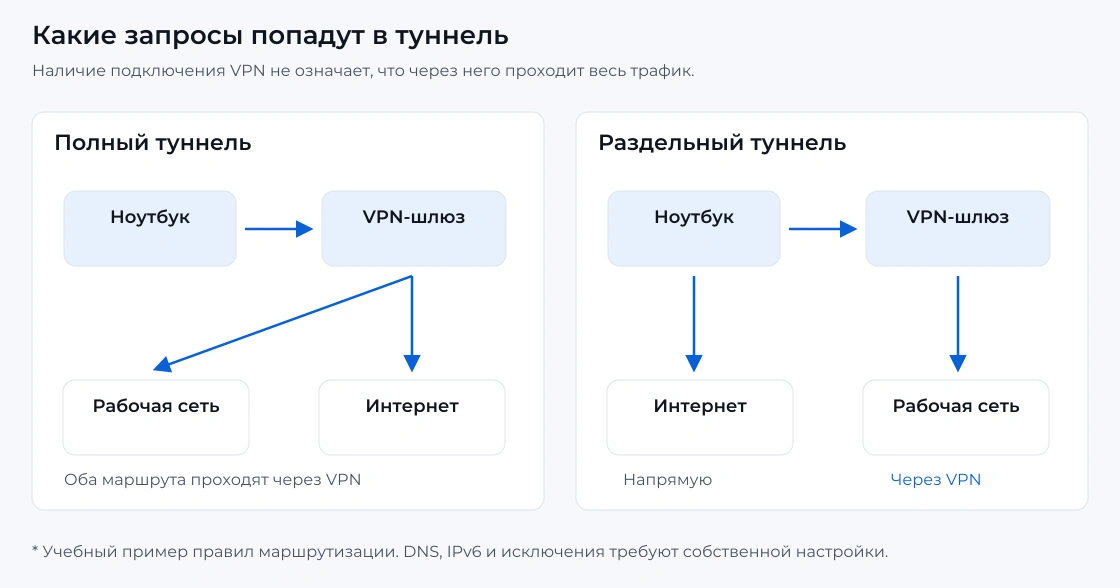
Классификация по политике маршрутизации
| Режим | Что идёт через VPN | Следствие |
|---|---|---|
| Full tunnel — полный туннель | По умолчанию весь пользовательский IP-трафик, включая интернет; явно заданные исключения могут идти напрямую | Интернет-доступ проходит через шлюз; служебные исключения всё равно возможны |
| Split tunnel — раздельный туннель | Выбранные сети или назначения | Остальные подключения идут напрямую |
| Selective / per-app — выборочный / по приложениям | Потоки по дополнительным правилам или от выбранных программ | Частный вариант разделения трафика; зависит от клиента и ОС |
Режим определяется маршрутами и правилами клиента, а не названием протокола. Для полного туннеля отдельно учитывают IPv4 и IPv6. Источник: решения маршрутизации Windows VPN.
На каком уровне объединяем
L3, маршрутизируемый VPN, переносит IP-пакеты между концами туннеля. Маршруты определяют, какие узлы и сети доступны через него. L2, мостовой VPN, переносит кадры канального уровня и может расширять общий Ethernet-сегмент. Во втором случае через туннель может проходить широковещательный трафик.
TUN — виртуальный интерфейс для IP-пакетов; TAP — для Ethernet-кадров. Это виды интерфейсов, а не названия шифров или VPN-протоколов. Источник: документация Linux TUN/TAP.
Кто управляет
- Корпоративный VPN: организация управляет доступом к рабочим ресурсам.
- Коммерческий VPN-сервис: оператор предоставляет клиенту выход через свою инфраструктуру.
- Собственный VPN: владелец сам поддерживает сервер, ключи, обновления и правила доступа.
Это модели управления. Они не определяют криптографический протокол и не доказывают качество защиты.
Из чего складывается защита
Механизмы безопасности: разные задачи
| Термин | Что делает | Чего не заменяет |
|---|---|---|
| Шифрование | Скрывает содержимое от стороны без ключа | Проверку личности участника |
| Контроль целостности | Позволяет обнаружить недопустимое изменение защищённых данных | Шифрование содержимого |
| Аутентификация | Проверяет участника по ключу, сертификату или учётным данным | Разрешение доступа ко всем ресурсам |
| Авторизация | Определяет, какие действия и ресурсы разрешены | Проверку личности |
Ключ — значение, которое используется в криптографических операциях. Сертификат связывает открытый ключ с идентичностью, а PKI (Public Key Infrastructure, инфраструктура открытых ключей) организует выпуск и проверку сертификатов. MFA (Multi-Factor Authentication, многофакторная аутентификация) требует факторов разных типов: например, пароля и аппаратного ключа. Два пароля не превращаются в два независимых фактора. Сертификаты: RFC 5280; аутентификация: NIST SP 800-63B.
PFS (Perfect Forward Secrecy, прямая секретность) — ограничивает последствия будущей утечки долговременного ключа: ранее записанные сеансы не должны автоматически расшифровываться. Rekey — обновление сеансовых ключей. Эти свойства связаны с обменом ключами и настройками; надпись «VPN подключён» их не описывает. В WireGuard обновление ключей встроено в протокол. Источник: протокол WireGuard.
Протоколы: сначала различаем роли
Компоненты семейства IPsec и соседний протокол туннелирования
| Название | Класс | Роль |
|---|---|---|
| IPsec — защита IP | Набор протоколов и архитектура | Защищает трафик на IP-уровне; часто использует ESP для шифрования и целостности |
| IKEv2 — обмен интернет-ключами, версия 2 | Протокол согласования | Аутентифицирует стороны и согласует ключи и параметры IPsec |
| L2TP — туннелирование второго уровня | Протокол переноса | Переносит PPP-сессии; сам не обеспечивает шифрование содержимого |
ESP (Encapsulating Security Payload, инкапсулирующая защита полезной нагрузки) — протокол семейства IPsec. Он защищает содержимое IP-пакетов; используемые алгоритмы определяют шифрование и контроль целостности. Спецификация ESP.
PPP — протокол связи двух узлов. Поэтому «IKEv2 или IPsec» — некорректное противопоставление: они выполняют разные части работы. В связке L2TP/IPsec шифрование обеспечивает IPsec. IKEv2: RFC 7296; L2TP: RFC 2661.
Технологии защищённого VPN: особенности, а не рейтинг
| Технология | Как устроена | Что проверить при выборе* |
|---|---|---|
| WireGuard | Защищённый перенос IP поверх UDP; участники определяются открытыми ключами | Управление пользователями, выдачей и отзывом ключей организуется отдельно |
| OpenVPN | VPN с отдельными каналами управления и данных; протокол защиты соединения TLS защищает управляющий обмен; транспорт UDP или TCP | Совместимость клиентов, режим аутентификации и выбранный транспорт |
| IKEv2 + IPsec | IKEv2 согласует защищённое взаимодействие, IPsec передаёт трафик | Совместимость политик, сертификатов и алгоритмов обеих сторон |
| SSTP — защищённое сокетное туннелирование | Перенос PPP через HTTPS, обычно TCP 443 | Поддержку платформ и прохождение через конкретную сеть |
Устройство: WireGuard, OpenVPN, IKEv2, SSTP.
Наследие: PPTP, протокол туннелирования «точка-точка», не подходит для нового защищённого развёртывания. L2TP/IPsec встречается в существующих системах, но его не следует считать эквивалентом нешифрованного L2TP. При миграции учитывают платформы и модель аутентификации. Microsoft рекомендует переход с PPTP и L2TP на SSTP и IKEv2.
* Выбор начинается с требований. Для управляемого парка важны централизованный отзыв доступа и MFA; для связи двух узлов — простота сопровождения; для неоднородной сети — совместимость. Скорость измеряют на своей линии и оборудовании: универсального победителя нет.
Короткая история
Даты RFC — даты публикации документов, а не обязательно появления технологии. Они показывают этапы описания и стандартизации.
Проверяемые вехи: 1995–2020 годы
| Дата | Событие | Значение |
|---|---|---|
| Август 1995 | RFC 1825 | Ранняя архитектура безопасности IP; основа семейства IPsec |
| Июль 1999 | RFC 2637 | Документирован PPTP |
| Август 1999 | RFC 2661 | Описан L2TP |
| Декабрь 2005 | RFC 4306 | Опубликовано первоначальное описание IKEv2; позднее пересмотрено |
| Март 2020 | WireGuard в Linux 5.6 | Первый выпуск WireGuard в основном дереве ядра Linux |
Границы защиты: VPN, HTTPS, прокси и Tor
TLS — протокол защиты соединения между приложениями. HTTPS — HTTP поверх защищённого соединения; для пользователя это защита обмена браузера с сайтом. VPN защищает другой участок: между концами туннеля. При совместном использовании эти границы накладываются. Источник: TLS 1.3.
Инструменты: назначение и пределы
| Инструмент | Основная задача | Граница |
|---|---|---|
| VPN | Защищённая связь и доступ через другую сеть | Оператор выхода получает часть сетевой видимости; учётные записи продолжают идентифицировать пользователя |
| Прокси | Посредник для запросов или соединений выбранных приложений | Шифрование и охват трафика зависят от протокола и настроек |
| Tor | Передача через цепочку узлов с разделением информации о маршруте | Не отменяет риски входа в личный аккаунт и компрометации конечного устройства |
Модель прокси: SOCKS5, RFC 1928; устройство Tor: Tor Project.
VPN не удаляет cookies, не исправляет вредоносное расширение и не делает пользователя анонимным. Провайдер доступа видит адрес VPN-сервера, время и объём обмена. После выхода из туннеля незашифрованный прикладной трафик остаётся незашифрованным; HTTPS нужно сохранять.
Почему подключение есть, а связи нет
NAT traversal — прохождение через трансляцию сетевых адресов. Например, IPsec может упаковывать ESP в UDP, чтобы пройти через NAT. Keepalive — короткие служебные сообщения, поддерживающие нужное состояние соединения. Источник: RFC 3948.
MTU — максимальный размер IP-пакета для интерфейса без фрагментации. Туннель добавляет заголовки: это overhead, служебные накладные расходы. Внешний пакет может перестать помещаться в доступный размер. PMTUD, определение MTU пути, помогает обнаружить ограничение; блокировка нужных сообщений ICMP, протокола сетевых ошибок и диагностики, способна нарушить этот механизм. Симптом — небольшие запросы проходят, крупные передачи зависают. Источник: PMTUD для IPv6.
Split DNS — раздельное разрешение имён: внутренние домены запрашиваются у корпоративного DNS, остальные — по другой политике. DNS leak, утечка DNS, означает уход запросов вне предусмотренного защищённого пути. IPv6 leak возникает, если политика защищает IPv4, но оставляет нежелательный прямой IPv6-путь. Kill switch — блокировка трафика при потере туннеля; её охват зависит от реализации клиента.
План диагностики*
- Проверить интернет без VPN и время на устройстве: неверные часы могут мешать проверке сертификатов.
- Посмотреть статус аутентификации и журнал клиента. Не публиковать закрытые ключи, пароли и полные конфигурации.
- Проверить нужный маршрут, отсутствие конфликта домашних и рабочих подсетей, затем обратный путь на стороне сервера.
- Разделить проверку IP-доступности и DNS: если ресурс доступен по IP, но недоступен по имени, проверьте DNS. Это признак, а не доказательство: приложение может по-разному обрабатывать имя и адрес.
- Проверить разрешения на ресурс и правила межсетевого экрана. Не отключать защиту целиком для проверки.
- Если зависают крупные передачи, исследовать MTU и PMTUD. Менять параметры по одному, фиксируя результат.
- Проверить IPv4, IPv6, DNS и поведение при обрыве туннеля по ожидаемой политике.
Популярные вопросы
Нет. При раздельной маршрутизации внешний сайт может получать соединение напрямую. При доступе только к внутренним ресурсам смена адреса интернет-выхода вообще не является целью.
Задачи разные. HTTPS защищает обмен с сайтом. VPN может давать доступ в частную сеть и защищать другие направленные в туннель потоки. Для обычного сайта необходимость VPN зависит от вашей задачи.
Часть метаданных и назначения после выхода из туннеля, а также незашифрованный прикладной трафик. Обычный VPN сам по себе не снимает HTTPS-шифрование. DNS-видимость зависит от выбранного резолвера и его транспорта.
Нет. UDP не даёт транспортных подтверждений доставки, но это не свойство шифрования. Приложение внутри туннеля может использовать TCP; VPN-протокол отдельно обеспечивает криптографическую защиту.
Добавляются маршрут до шлюза, обработка и служебные данные. Влияют загрузка сервера, потери, задержка, MTU и устройство. Сравнивать нужно одинаковые условия, а не только названия протоколов.
Сам по себе — нет. Он меняет распределение доверия и ответственности. Владелец отвечает за обновления, закрытые ключи, доступ, резервирование и журналы; хостинг остаётся частью инфраструктуры.
Не должен получать автоматически. Подключение подтверждает возможность установить туннель; доступ к подсетям, портам и приложениям ограничивают отдельно. Авторизация сервиса также продолжает действовать.
Вероятна проблема DNS: неверный сервер, суффикс или правила split DNS. Это диагностический признак, а не окончательный диагноз: некоторые приложения по-разному обрабатывают имя и адрес.
Нужно проверить ожидаемое поведение: при ручном отключении, сбое клиента, смене Wi-Fi и пробуждении устройства. Возможности различаются между клиентами и операционными системами.
Туннель должен решать заданную задачу: открывать нужные ресурсы, запрещать лишние, направлять DNS и обе версии IP по политике. Для рабочего доступа важна проверка отзыва учётной записи или ключа.
Как читать примеры и схемы
Звёздочкой отмечены авторские схемы, учебные примеры и практические рекомендации. Это объясняющие модели, а не измерения конкретной сети. Все четыре схемы (4 из 4, 100%) авторские; масштаб условный, технические узлы упрощены. Вводная иллюстрация сгенерирована. Статистическая точность к ним неприменима. Упрощение скрывает детали реализации, поэтому схемы не заменяют конфигурацию конкретного клиента. Исторические даты и свойства протоколов связаны с первичными источниками.
- https://www.rfc-editor.org/rfc/rfc4364#section-13
- https://www.rfc-editor.org/rfc/rfc4301#section-3.1
- https://learn.microsoft.com/en-us/windows/security/operating-system-security/network-security/vpn/vpn-routing
- https://www.kernel.org/doc/Documentation/networking/tuntap.txt
- https://www.rfc-editor.org/rfc/rfc5280
- https://pages.nist.gov/800-63-4/sp800-63b.html
- https://www.wireguard.com/protocol/
- https://www.rfc-editor.org/rfc/rfc4303.html
- https://www.rfc-editor.org/rfc/rfc7296
- https://www.rfc-editor.org/rfc/rfc2661#section-9
- https://www.wireguard.com/
- https://openvpn.net/community-docs/community-articles/openvpn-2-6-manual.html
- https://learn.microsoft.com/en-us/openspecs/windows_protocols/ms-sstp/70adc1df-c4fe-4b02-8872-f1d8b9ad806a
- https://techcommunity.microsoft.com/blog/windows-itpro-blog/windows-news-you-can-use-october-2024/4283335
- https://datatracker.ietf.org/doc/html/rfc1825
- https://www.rfc-editor.org/rfc/rfc2637
- https://www.rfc-editor.org/rfc/rfc2661
- https://www.rfc-editor.org/rfc/rfc4306
- https://lists.zx2c4.com/pipermail/wireguard/2020-March/005206.html
- https://www.rfc-editor.org/rfc/rfc8446#section-1
- https://www.rfc-editor.org/rfc/rfc1928
- https://support.torproject.org/about-tor/introduction/what-is-tor/
- https://www.rfc-editor.org/rfc/rfc3948
- https://www.rfc-editor.org/rfc/rfc8201