Компьютерные сети: устройство, виды и передача данных
Сеть соединяет устройства, чтобы они обменивались данными: открывали сайты, передавали файлы, печатали документы. Разберём путь запроса от ноутбука до сервера и термины, которые помогают этот путь понять и проверить.
Из чего состоит сеть
Компьютерная сеть — связанные устройства и правила их обмена. Узел — участник сети; хост — конечная система, например ноутбук или сервер. Интерфейс — точка подключения: Ethernet, Wi-Fi или программный адаптер. У одного хоста бывает несколько интерфейсов и адресов.
Протокол определяет формат сообщений и порядок действий. Трафик — передаваемые данные. Интернет связывает множество самостоятельных сетей; Всемирная паутина, или Web, — работающая поверх него система сайтов.
В модели клиент–сервер клиент запрашивает услугу, сервер отвечает. Это роли программ: одна машина может выполнять обе. В P2P (peer-to-peer, равноправный обмен) участники предоставляют ресурсы друг другу; отдельный сервис поиска участников при этом возможен.
Виды сетей: масштаб, среда и топология
Классификации отвечают на разные вопросы. Масштаб показывает охват, среда — способ передачи, топология — расположение связей. Одна сеть получает характеристики по каждой оси.
Классификация по охвату; границы условны, универсальных порогов в километрах нет
| Тип | Расшифровка | Что объединяет |
|---|---|---|
| PAN | Personal Area Network — персональная | Устройства одного человека, например телефон и наушники |
| LAN | Local Area Network — локальная | Дом, офис, отдельную площадку |
| CAN | Campus Area Network — кампусная | Несколько зданий одной организации; здесь CAN не означает автомобильную шину |
| MAN | Metropolitan Area Network — городская | Площадки в пределах городской территории |
| WAN | Wide Area Network — территориально распределённая | Удалённые площадки через сети операторов |
Проводные соединения используют медный кабель или оптоволокно; беспроводные — радиоканал. WLAN (Wireless LAN, беспроводная локальная сеть) — разновидность LAN по среде передачи. Wi-Fi относится к технологиям WLAN; мобильная сеть оператора устроена иначе. Сети часто объединяют обе среды. Подробнее: IBM о сетевой инфраструктуре.
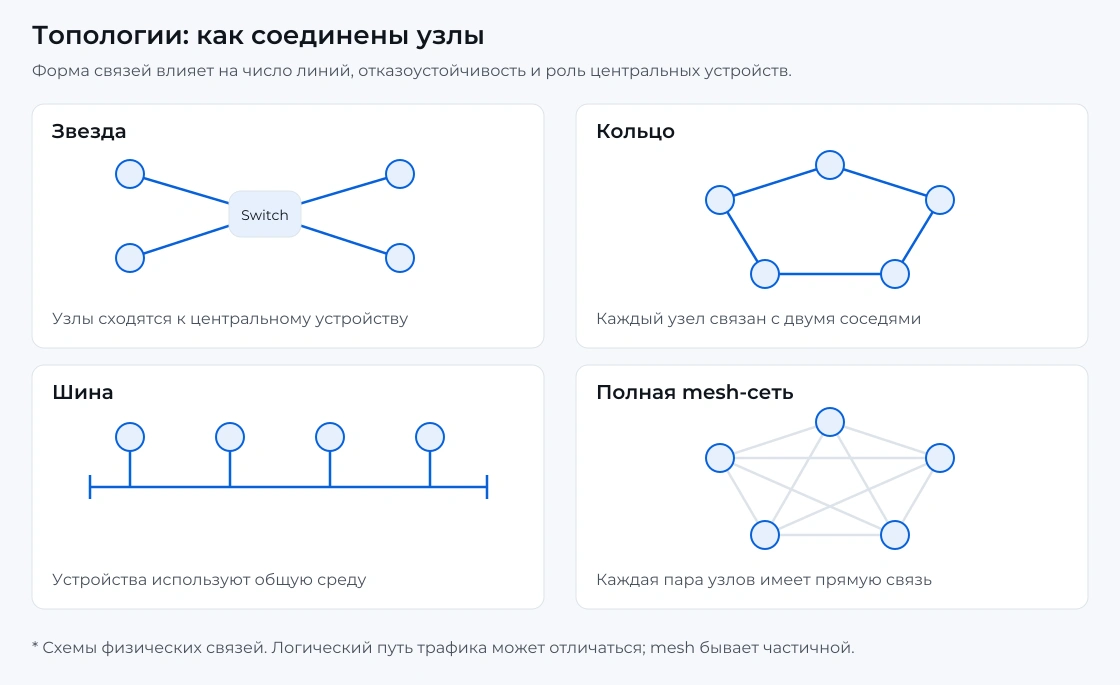
Топологии: способы соединения узлов
| Топология | Устройство связей | Практическое следствие |
|---|---|---|
| Звезда | Линии сходятся к центральному узлу | Обрыв одной линии изолирует её участника; центр требует защиты |
| Шина | Участники используют общую линию | Общая среда и её неисправности затрагивают многих |
| Кольцо | Соседи образуют замкнутый контур | Переживание обрыва зависит от резервирования и протокола |
| Mesh — ячеистая | Несколько взаимных связей; полная или частичная сетка | Возможны обходные пути, но растут число связей и сложность |
Физическая топология описывает реальные соединения, логическая — движение данных. Они могут различаться. Подробнее: IBM о топологиях.
Какое устройство за что отвечает
Сетевые устройства и их основные функции
| Устройство | Функция | Отличие |
|---|---|---|
| NIC (Network Interface Card) — сетевой адаптер | Подключает хост к среде передачи | Бывает встроенным, внешним, виртуальным |
| Switch — коммутатор | Пересылает кадры внутри локального сегмента | Обычная коммутация опирается на таблицу MAC-адресов |
| Router — маршрутизатор | Передаёт IP-пакеты между сетями | Выбирает следующий участок по таблице маршрутов |
| AP (Access Point) — точка доступа | Подключает Wi-Fi-клиентов к сети | Сама по себе не обязана маршрутизировать |
| Modem — модем | Преобразует сигналы для линии связи | Например, для DSL или кабельного доступа |
| Firewall — межсетевой экран | Разрешает и запрещает трафик по правилам | Может быть программой на хосте или сетевым устройством |
Домашний «роутер» часто объединяет маршрутизатор, коммутатор, точку доступа и межсетевой экран. Это несколько функций в одном корпусе. Существуют также коммутаторы с маршрутизацией. Cisco: основы сетевого оборудования.
OSI и TCP/IP: зачем нужны уровни
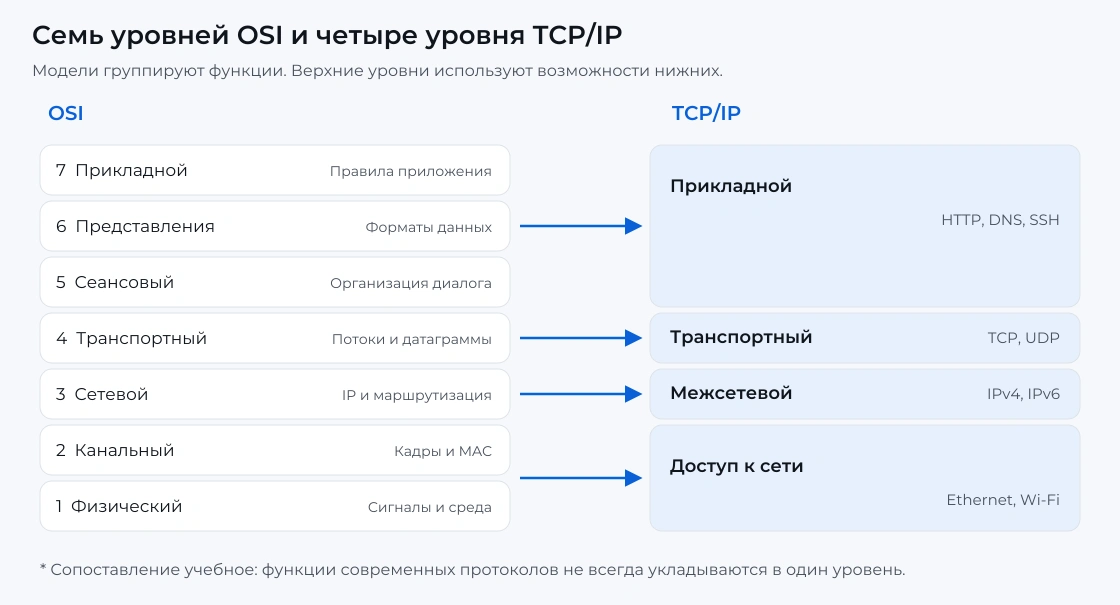
OSI (Open Systems Interconnection, взаимодействие открытых систем) — модель разделения сетевых задач. Она помогает локализовать проблему: наличие сигнала ещё не означает, что работает DNS или сайт.
Семь уровней OSI сверху вниз
| Уровень | Основная задача | Ориентир |
|---|---|---|
| 7. Прикладной | Сетевые услуги приложениям | HTTP, DNS, SMTP |
| 6. Представления | Форматы, кодирование, преобразование данных | Представление содержимого |
| 5. Сеансовый | Управление диалогом и сеансами | Организация взаимодействия |
| 4. Транспортный | Обмен между конечными процессами | TCP, UDP, порты |
| 3. Сетевой | Адресация и передача между сетями | IP, маршрутизация |
| 2. Канальный | Передача кадров в пределах линии/сегмента | Ethernet, MAC |
| 1. Физический | Передача битов сигналами | Кабель, оптика, радио |
TCP/IP — семейство интернет-протоколов и модель их организации. В четырёхуровневом варианте выделяют прикладной, транспортный, межсетевой и канальный уровни. В учебной пятиуровневой версии физический выделяют отдельно. Сопоставление с OSI приблизительно: реальные протоколы не обязаны укладываться в семь отдельных реализаций. Основа разделения: RFC 1122.
Кадр — блок данных канального уровня; IP-пакет — блок с IP-заголовком и полезной нагрузкой; UDP-дейтаграмма — отдельное транспортное сообщение. TCP передаёт поток байтов, разбивая его на сегменты.
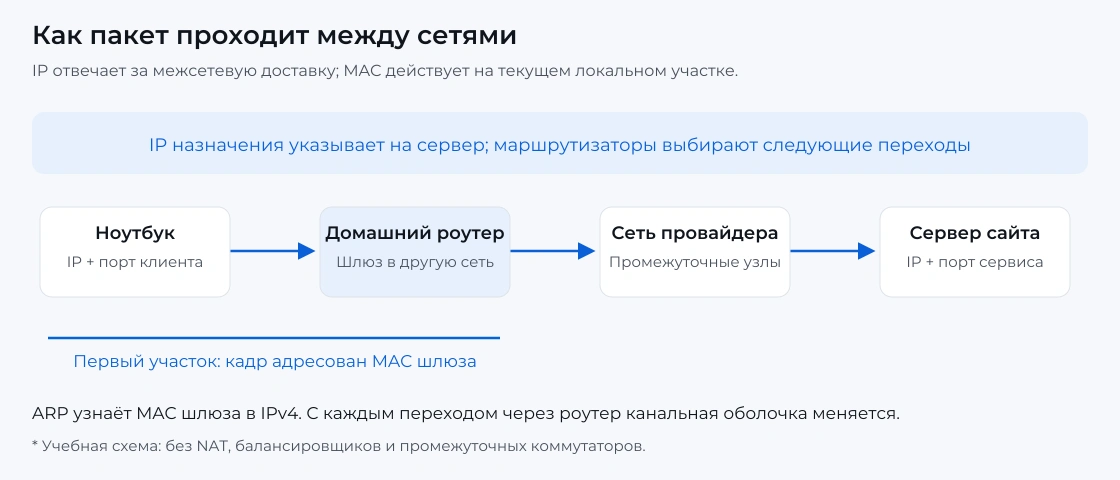
Инкапсуляция — добавление служебной информации: данные приложения помещаются в TCP-сегмент или UDP-дейтаграмму, затем в IP-пакет, затем в кадр. Кадр передаётся сигналами. Получатель выполняет обратную обработку — декапсуляцию. На маршрутизаторе канальная оболочка заменяется для следующей линии.
MAC, IP, подсети и шлюз
MAC-адрес — канальный адрес интерфейса, используемый, например, в Ethernet. Он может назначаться программно и меняться; считать его вечным идентификатором человека или устройства нельзя. IP-адрес участвует в адресации между сетями. IPv4 использует 32 бита, IPv6 — 128; пример записи IPv6: 2001:db8::10*. Подробнее: спецификация IPv6.
Частные IPv4-адреса предназначены для внутренних сетей: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16. Они не маршрутизируются как глобальные адреса в публичном интернете. Публичный адрес может участвовать в глобальной маршрутизации, но доступность службы дополнительно зависит от маршрутов и правил доступа. Не каждый адрес вне частных диапазонов публичный: есть другие специальные диапазоны. RFC 1918.
CIDR (Classless Inter-Domain Routing, бесклассовая междоменная маршрутизация) задаёт адресный блок через длину префикса. Подсеть объединяет адреса с общим префиксом. Запись /24 означает 24 фиксированных бита из 32. В обычной IPv4-подсети 192.168.1.0/24* содержится 256 адресов: .0 — адрес сети, .255 — широковещательный, .1–.254 — адреса хостов. Расчёт: 2^(32 − 24) = 256. Правило «минус два» не универсально для всех префиксов и IPv6. RFC 4632.
Шлюз по умолчанию — следующий маршрутизатор для направлений, которым не найден более конкретный маршрут. Для соседа в своей подсети хост обычно обращается напрямую; для удалённого адреса отправляет кадр шлюзу. Поэтому MAC назначения на первом участке принадлежит шлюзу, а IP назначения — удалённому получателю.
ARP (Address Resolution Protocol, разрешение адресов) находит канальный адрес соседа по IPv4 в локальной сети. IPv6 использует NDP (Neighbor Discovery Protocol, обнаружение соседей), который также помогает обнаруживать маршрутизаторы. RFC 826, RFC 4861.
Маршрутизация, VLAN и NAT
Маршрутизация выбирает следующий переход по адресу назначения. Статический маршрут задаёт администратор; при динамической маршрутизации устройства обмениваются сведениями о доступных путях. OSPF (Open Shortest Path First, открытый протокол выбора кратчайшего пути) рассчитывает маршруты внутри автономной системы. BGP (Border Gateway Protocol, протокол пограничных шлюзов) связывает автономные системы и учитывает маршрутную политику. Автономная система — группа сетей с общей политикой маршрутизации. BGP не ищет просто минимальную задержку. OSPF, BGP.
RIP (Routing Information Protocol, протокол маршрутной информации) — ещё один протокол внутренней маршрутизации из конспекта. Он использует число переходов как метрику. Метрика — величина, по которой протокол сравнивает пути. RIP версии 2.
VLAN (Virtual LAN, виртуальная локальная сеть) логически разделяет канальную сеть на широковещательные домены. Broadcast domain — область распространения широковещательных кадров. Для связи разных VLAN требуется маршрутизация; разрешения задают отдельными правилами доступа. Cisco: маршрутизация между VLAN.
NAT (Network Address Translation, преобразование сетевых адресов) меняет адреса в пакетах. PAT/NAPT дополнительно преобразует порты: несколько внутренних клиентов могут пользоваться одним внешним IPv4. NAT решает задачу преобразования адресов; firewall — задачу допуска трафика. Настраивать их следует отдельно. RFC 3022.
CGNAT (Carrier-Grade NAT, операторский NAT) позволяет провайдеру разделять публичные адреса между абонентами. Для общего адресного пространства выделен диапазон 100.64.0.0/10; он отличается от частных диапазонов RFC 1918. Проброс порта только на домашнем роутере не создаёт входящий маршрут через NAT провайдера. RFC 6598.
DNS и DHCP: имена и автоматическая настройка
DNS (Domain Name System, система доменных имён) хранит распределённые записи об именах. Рекурсивный резолвер ищет ответ для клиента; авторитетный сервер отвечает за записи своей зоны. Кэш сохраняет ответы на ограниченное время.
Основные типы DNS-записей
| Тип | Содержимое |
|---|---|
| A | IPv4-адрес |
| AAAA | IPv6-адрес |
| CNAME | Другое доменное имя — каноническая цель псевдонима |
| MX | Почтовый сервер и его приоритет |
| NS | Авторитетный сервер имён зоны |
TTL (Time to Live, время жизни) DNS-записи ограничивает её кэширование в секундах. Это иной смысл, чем TTL IPv4, уменьшаемый при прохождении маршрутизаторов. DNS использует и UDP, и TCP. RFC 1035, записи AAAA.
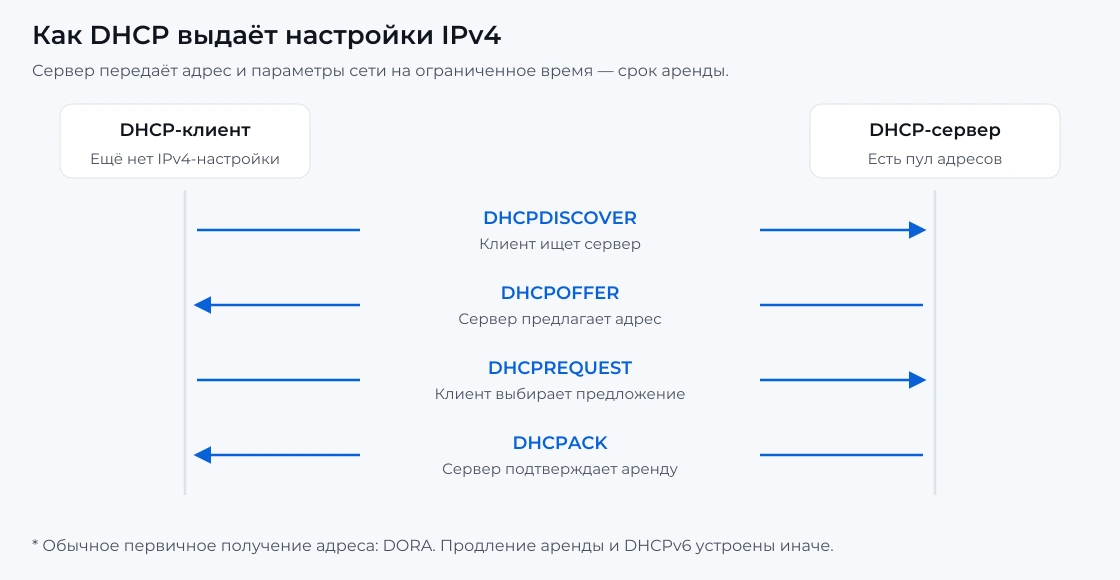
DHCP (Dynamic Host Configuration Protocol, динамическая настройка хоста) выдаёт параметры IPv4: адрес, маску, шлюз, DNS. Начальный обмен часто описывают как DORA: Discover — поиск, Offer — предложение, Request — запрос, ACK — подтверждение. Адрес выдаётся в аренду; её продление не повторяет все начальные шаги. Это описание DHCP для IPv4; настройка IPv6 устроена иначе. RFC 2131.
В IPv6 применяют SLAAC (Stateless Address Autoconfiguration, автоматическая настройка адреса без состояния на сервере) и DHCPv6. Они могут дополнять друг друга; сведения о маршрутизаторе обычно приходят в его объявлениях. SLAAC, DHCPv6.
Для защиты запросов к резолверу существуют DoT (DNS over TLS, DNS через TLS) и DoH (DNS over HTTPS, DNS через HTTPS). Они шифруют участок до выбранного резолвера; это не шифрование всего интернет-трафика. DoT, DoH.
TCP, UDP, QUIC и порты
Два базовых транспортных протокола
| Протокол | Что обеспечивает | О чём помнить |
|---|---|---|
| TCP — Transmission Control Protocol, протокол управления передачей | Упорядоченный поток байтов, подтверждения, повторную передачу, управление потоком и перегрузкой | Работает с соединением; сам по себе не шифрует |
| UDP — User Datagram Protocol, протокол пользовательских дейтаграмм | Передачу отдельных дейтаграмм с минимальным транспортным механизмом | Сам не гарантирует доставку, порядок или повторную передачу |
Обычное установление TCP-соединения: SYN → SYN+ACK → ACK. Надёжность не означает бесконечную доставку: при неустранимой проблеме соединение завершается ошибкой. UDP не «всегда быстрее»: результат зависит от приложения и сети. Источники: TCP, UDP.
QUIC — защищённый транспорт поверх UDP с независимыми потоками и восстановлением потерянных данных. На нём работает HTTP/3. Поэтому использование UDP не означает отсутствия надёжности у протокола, построенного сверху. Видео также может передаваться через TCP. RFC 9000, HTTP/3.
Порт — 16-битный номер транспортной конечной точки; диапазон 0–65535, назначение зависит и от TCP/UDP. Сокет — программный объект сетевого обмена. Его локальный адрес обычно описывают сочетанием IP и порта; TCP-соединение различают по адресам и портам обеих сторон.
Типичные порты служб: соглашения, а не способ гарантированно определить содержимое
| Служба | Порт / транспорт | Назначение |
|---|---|---|
| HTTP | 80 / TCP | Веб без защиты TLS |
| HTTPS | 443 / TCP; 443 / UDP для HTTP/3 | Защищённый веб |
| DNS | 53 / UDP и TCP | Обмен DNS-сообщениями |
| SSH | 22 / TCP | Защищённый удалённый доступ |
| SMTP | 25 / TCP | Передача почты между серверами |
| PostgreSQL | 5432 / TCP | Подключение к базе данных |
Службу можно перенастроить. Зарегистрированные назначения публикует IANA.
HTTP (Hypertext Transfer Protocol, протокол передачи гипертекста) — протокол запросов и ответов: GET запрашивает представление ресурса, POST передаёт данные на обработку, PUT создаёт или заменяет состояние, DELETE запрашивает удаление. Коды 1xx информационные, 2xx обозначают успех, 3xx — перенаправление и связанные механизмы, 4xx — ошибки запроса, 5xx — ошибки сервера. RFC 9110.
TLS (Transport Layer Security, защита транспортного уровня) обеспечивает конфиденциальность и целостность обмена, а также проверку подлинности стороны по принятой модели доверия. HTTPS — защищённое использование HTTP. Сертификат подтверждает связь с именем сайта, но не добросовестность его владельца. TLS 1.3.
Протоколы приложений из конспекта
Прикладной протокол задаёт смысл обмена. Передача писем, работа с файлами и управление звонком требуют разных сообщений, хотя используют одну IP-сеть.
Прикладные протоколы: задачи и различия
| Протокол | Расшифровка и задача | Отличие |
|---|---|---|
| SMTP | Simple Mail Transfer Protocol — простой протокол передачи почты | Отправляет письма, а не синхронизирует папки |
| POP3 | Post Office Protocol — протокол получения почты, версия 3 | Получает сообщения с сервера; удаление зависит от режима клиента |
| IMAP | Internet Message Access Protocol — протокол доступа к сообщениям | Позволяет работать с почтовыми ящиками и состоянием сообщений на сервере |
| SMB | Server Message Block — протокол доступа к общим файлам и ресурсам | Открывает сетевые ресурсы, а не рабочий стол |
| RDP | Remote Desktop Protocol — протокол удалённого рабочего стола | Передаёт изображение интерфейса и пользовательский ввод |
| SIP | Session Initiation Protocol — протокол установления сеанса | Управляет сеансом связи; сам не служит основным потоком звука |
| SSH | Secure Shell — защищённая оболочка | Обеспечивает защищённый удалённый вход и другие каналы обмена |
Документация: SMTP, POP3, IMAP, SMB, RDP, SIP.
Что происходит при открытии сайта
- Компьютер получает сетевые параметры автоматически или из ручной настройки.
- Браузер узнаёт IP по имени через DNS; готовый ответ может быть в кэше.
- ОС выбирает маршрут и определяет канальный адрес следующего соседа.
- Для HTTPS поверх TCP устанавливаются TCP-соединение и TLS; HTTP/3 использует QUIC.
- Запрос проходит через локальную сеть и маршрутизаторы; на границе IPv4 может применяться NAT.
- Сервер отвечает. Браузер обрабатывает HTML и запрашивает необходимые изображения, стили и сценарии.
* Это учебная последовательность. Кэш, повторное использование соединений и параллельные запросы меняют число сетевых обменов.
Скорость — несколько разных показателей
Что измерять при оценке связи
| Показатель | Значение | Единица |
|---|---|---|
| Bandwidth — пропускная способность | Возможная скорость передачи на участке | бит/с |
| Throughput — фактическая скорость | Реально переданный объём за время; полезные данные отдельно называют goodput | бит/с |
| Latency — задержка | Время прохождения; RTT — путь туда и обратно | мс |
| Jitter — вариация задержки | Насколько меняется время доставки | мс |
| Packet loss — потери пакетов | Доля пакетов, не дошедших при заданном измерении | % |
Mbps — мегабиты в секунду, MB/s — мегабайты в секунду. В байте восемь бит. Учебный пересчёт*: 100 Мбит/с ÷ 8 = 12,5 МБ/с до учёта служебных данных. Это не измерение скорости скачивания. На результат влияют Wi-Fi, загрузка линии, сервер и ограничения устройств.
MTU (Maximum Transmission Unit, максимальный размер передаваемого блока) ограничивает размер пакета на линии; несогласованность размеров может мешать передаче. QoS (Quality of Service, управление качеством обслуживания) задаёт приоритеты трафику, но не создаёт дополнительную пропускную способность.
Как сети стали интернетом
- 1969: к концу года начальная ARPANET объединила четыре хоста.
- 1973: в Xerox PARC появился Ethernet; в июне 1983 года его приняли как стандарт IEEE.
- 1 января 1983: ARPANET перешла с NCP на TCP/IP.
- 1989: Тим Бернерс-Ли предложил Web в CERN. 30 апреля 1993 года CERN передал программное обеспечение Web в общественное достояние.
Эта история различает три линии развития: локальную связь, объединение сетей и веб-приложения. Источники дат: Internet Society, IEEE, CERN.
Популярные вопросы
Подключение к точке доступа подтверждает только местную связь. Возможны проблемы адресации, шлюза, DNS или линии провайдера.
Да. Доступ к местному серверу или принтеру не требует выхода во внешнюю сеть, если само приложение от него не зависит.
Адреса относятся к интерфейсам; одновременно могут работать Ethernet, Wi-Fi, IPv4 и IPv6. Один интерфейс тоже может иметь несколько адресов.
Это может изменить время поиска адреса. Пропускную способность линии такая настройка непосредственно не повышает.
Нет. «Публичный» описывает область использования адреса, «статический» — способ его закрепления. Частный адрес тоже бывает статическим.
Пропускная способность и RTT — разные величины. Длинный маршрут или очередь пакетов сохраняют задержку и при высокой скорости линии.
IP адресует сетевую конечную систему, а порт помогает направить транспортный обмен нужному процессу.
Сам адрес этого не доказывает: MAC меняется, IP бывает общим, динамическим или связанным с промежуточным узлом.
ICMP (Internet Control Message Protocol, протокол управляющих сообщений интернета), используемый ping, может фильтроваться. Доступность HTTPS следует проверять отдельно.
Один из способов — VPN. Его устройство, разновидности и ограничения разобраны в отдельной статье о VPN.
Диагностика: от линии к приложению
Проверяйте один участок за раз. Сначала установите масштаб: не работает один сайт, одно устройство или вся сеть.
- Линия: проверьте кабель, состояние адаптера, подключение к нужной Wi-Fi-сети.
- Адресация: в Windows выполните
ipconfig /all; посмотрите адрес, маску, шлюз, DNS. - Локальная связь: проверьте
pingдо своего шлюза; отсутствие ответа само по себе не доказывает обрыв. - Имя и служба:
nslookup example.comпроверяет DNS,Test-NetConnection example.com -Port 443— TCP-подключение к HTTPS-порту. - Маршрут:
tracert example.comпоказывает отвечающие промежуточные узлы. Звёздочки могут означать фильтрацию диагностических ответов.
* Домен в командах — учебный; замените его проверяемым именем. Успешный TCP-тест ещё не проверяет TLS и содержимое сайта. Документация Microsoft: ipconfig, ping, Test-NetConnection, tracert.
Источники и границы объяснения
Ссылки рядом с определениями ведут на первичные спецификации и документацию производителей. Для продолжения: адресация — RFC 1918, 4632, 8200; локальный обмен — RFC 826, 4861; настройка — RFC 2131; транспорт — RFC 9293, 768, 9000; веб — RFC 9110, 9114, 8446. Номера RFC обозначают документы, а не версии программ.
* Звёздочкой отмечены авторские учебные схемы, расчёты и сценарии: они синтезированы из описанных механизмов, а не сняты с конкретной сети. Их задача — объяснение; статистическая точность не измерялась. Реальная конфигурация, топология и показатели конкретной сети здесь не исследовались.
- https://www.ibm.com/think/topics/network-infrastructure
- https://www.ibm.com/think/topics/network-topology
- https://www.cisco.com/site/us/en/learn/topics/small-business/networking-basics.html
- https://www.rfc-editor.org/rfc/rfc1122
- https://www.rfc-editor.org/rfc/rfc8200
- https://www.rfc-editor.org/rfc/rfc1918
- https://www.rfc-editor.org/rfc/rfc4632
- https://www.rfc-editor.org/rfc/rfc826
- https://www.rfc-editor.org/rfc/rfc4861
- https://datatracker.ietf.org/doc/html/rfc2328
- https://datatracker.ietf.org/doc/html/rfc4271
- https://www.rfc-editor.org/rfc/rfc2453.html
- https://www.cisco.com/en/US/docs/ios/lanswitch/configuration/guide/lsw_rtng_vlan_ovw_ps6350_TSD_Products_Configuration_Guide_Chapter.html
- https://www.rfc-editor.org/rfc/rfc3022
- https://www.rfc-editor.org/rfc/rfc6598.html
- https://www.rfc-editor.org/rfc/rfc1035
- https://www.rfc-editor.org/rfc/rfc3596
- https://www.rfc-editor.org/rfc/rfc2131
- https://www.rfc-editor.org/rfc/rfc4862.html
- https://www.rfc-editor.org/rfc/rfc8415.html
- https://www.rfc-editor.org/rfc/rfc7858.html
- https://www.rfc-editor.org/rfc/rfc8484.html
- https://www.rfc-editor.org/rfc/rfc9293
- https://www.rfc-editor.org/rfc/rfc768
- https://www.rfc-editor.org/rfc/rfc9000
- https://www.rfc-editor.org/rfc/rfc9114
- https://www.iana.org/assignments/service-names-port-numbers
- https://datatracker.ietf.org/doc/html/rfc9110
- https://www.rfc-editor.org/rfc/rfc8446
- https://www.rfc-editor.org/rfc/rfc5321.html
- https://www.rfc-editor.org/rfc/rfc1939.html
- https://www.rfc-editor.org/rfc/rfc9051.html
- https://learn.microsoft.com/en-us/windows-server/storage/file-server/file-server-smb-overview
- https://learn.microsoft.com/en-us/windows/win32/termserv/remote-desktop-protocol
- https://www.rfc-editor.org/rfc/rfc3261.html
- https://www.internetsociety.org/internet/history-internet/brief-history-internet/
- https://standards.ieee.org/beyond-standards/ethernet-50th-anniversary/
- https://home.cern/science/computing/the-birth-of-the-web/
- https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/ipconfig
- https://learn.microsoft.com/en-us/windows-server/administration/windows-commands/ping
- https://learn.microsoft.com/en-us/powershell/module/nettcpip/test-netconnection
- https://learn.microsoft.com/en-us/troubleshoot/windows-server/networking/trace-route-troubleshoot-tcp-ip-problems